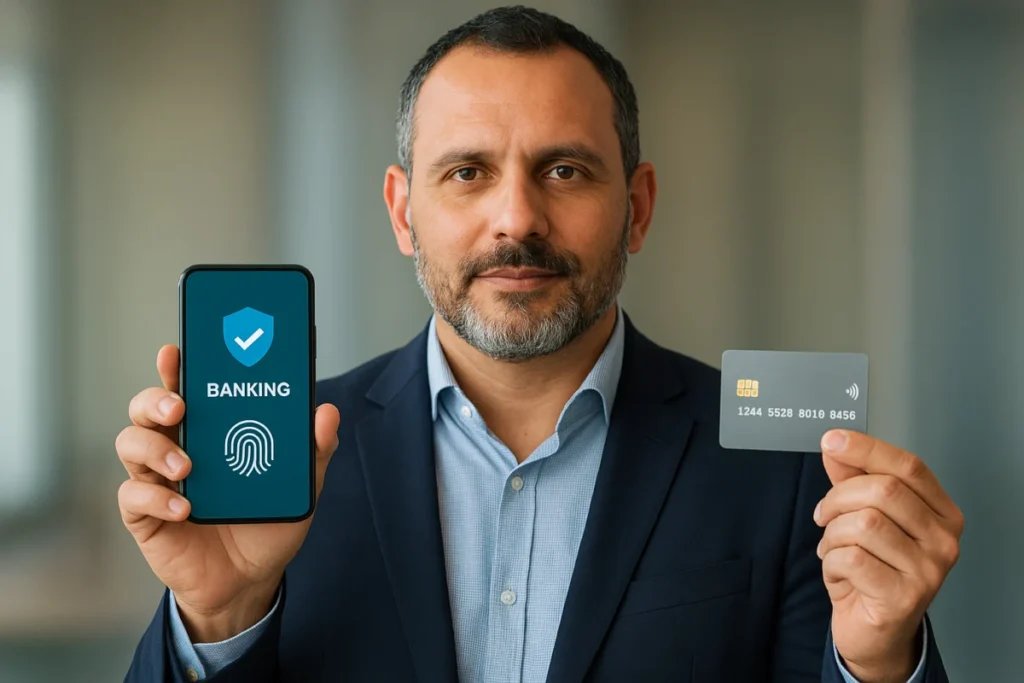


Antes de autorizar um pagamento, liberar o acesso a uma conta ou permitir uma alteração cadastral, bancos têm recorrido a uma nova camada de verificação que dispensa qualquer ação do próprio cliente: os sinais capturados diretamente da rede das operadoras de telefonia. Com essa tecnologia, é possível checar, por exemplo, se houve uma troca recente do chip e, a partir disso, elevar o nível de segurança ou exigir uma autenticação adicional antes de concluir a operação.
Como funciona a autenticação bancária via redes móveis
Esse tipo de verificação é viabilizado pelas chamadas APIs de rede (Network APIs), interfaces tecnológicas que permitem aos sistemas bancários consultar, diretamente na infraestrutura das operadoras, determinadas informações sobre a linha do usuário. Na prática, essas ferramentas somam verificações feitas em segundo plano aos métodos tradicionais de autenticação, como os códigos enviados por SMS.
O uso dessas interfaces cresceu 91% em 2025, segundo o Fraud & Security Trends Report 2026, da Infobip. O levantamento considera as interações processadas pelas soluções da própria companhia. De acordo com o relatório, o setor financeiro é o grande protagonista dessa expansão: bancos e fintechs responderam por 77% da adoção da ferramenta de KYC (Know Your Customer, ou “Conheça seu Cliente”) da empresa, usada para auxiliar a validação de informações de identidade.
Na América Latina, outro dado chama atenção. A região concentrou 90% das interações globais de SIM Swap registradas pela Infobip em 2025, com avanço de 111% sobre o ano anterior. Esse recurso permite identificar se houve troca recente do chip associado à linha — um possível indício de risco em determinadas operações financeiras.
“A estratégia de autenticação do setor financeiro vive uma evolução em que a segurança passa a ser invisível e contínua”, afirma Caio Borges, country manager da Infobip no Brasil. “Ao processar um login ou uma alteração de limite, o banco consulta a operadora em tempo real para saber se aquele chip teve uma troca recente. Se houver uma movimentação suspeita, o banco pode travar a operação ou pedir uma verificação extra, sem que o cliente precise fazer nada.”
As APIs cumprem papéis distintos dentro dessa arquitetura. O SIM Swap identifica trocas recentes de chip, informação relevante diante do risco de criminosos assumirem o controle de um número. Já o Number Verification utiliza dados da rede para confirmar o número móvel durante o processo de autenticação. As ferramentas de KYC, por sua vez, ajudam a confrontar os atributos informados pelo usuário com os dados disponíveis na infraestrutura da operadora.
Essas consultas costumam ocorrer em operações consideradas de maior risco, de forma que parte das verificações acontece sem exigir nenhuma ação adicional do usuário. Borges pondera, porém, que o estudo não permite determinar quanto desse crescimento das APIs decorre especificamente do aumento das fraudes, da busca por menores custos, de limitações de tecnologias existentes ou de outros fatores combinados.
SMS ainda resiste, mas perde protagonismo
Apesar do avanço das verificações via redes móveis, isso não significa, ao menos por enquanto, o abandono dos códigos enviados por mensagem. O SMS ainda respondeu por 62% do tráfego global processado pela Infobip em 2025 e segue relevante por alcançar praticamente qualquer aparelho celular.
A mudança está na função atribuída ao código. Em vez de depender exclusivamente da posse do telefone como prova de legitimidade, a instituição passa a combinar essa informação com outros sinais antes de decidir se a operação deve prosseguir.
Para Valdir Assef Jr., gerente de Segurança Cibernética da Federação Brasileira de Bancos (Febraban), essa transformação deve ser gradual. “A leitura do setor é de complementaridade, não de substituição imediata”, afirma o especialista. “As Network APIs se incorporam a uma arquitetura de autenticação em camadas, na qual diferentes sinais, como posse da linha, integridade do dispositivo, comportamento do usuário e contexto da operação, são avaliados de forma combinada.”
Dessa forma, o SMS pode continuar presente, mas com menor peso individual na decisão. “O SMS tende a perder centralidade como fator isolado, mas sua descontinuação depende de cobertura, maturidade de integração e padronização entre instituições e operadoras”, acrescenta Assef Jr. A adoção deve se concentrar, inicialmente, nos momentos de maior exposição, como abertura de contas, recuperação de acesso, habilitação de novos dispositivos, alterações cadastrais e autorização de operações sensíveis.
Limites da verificação por redes móveis
A busca por novas camadas de proteção está ligada às vulnerabilidades existentes quando a autenticação depende apenas da chegada de um código ao telefone. Entre os riscos estão a troca fraudulenta de chip, a portabilidade indevida, o comprometimento do aparelho e a captura da senha temporária por terceiros.
As consultas à rede podem ajudar a identificar parte dessas situações, especialmente quando há apropriação da linha ou tentativa de assumir uma identidade digital. No entanto, isso não significa que essas ferramentas sejam capazes de bloquear todas as modalidades de fraude.
Um dos principais limites surge quando o criminoso consegue convencer a própria vítima a realizar ou autorizar uma transação. Nesse cenário, número, aparelho e credenciais podem ser legítimos, o que reduz a capacidade de uma verificação de rede identificar isoladamente o golpe. “A proteção é limitada nos casos em que o próprio cliente é induzido a autorizar a operação, situação em que linha, dispositivo e credenciais são legítimos”, afirma Assef Jr.
Por isso, os sinais fornecidos pelas operadoras precisam integrar uma estrutura mais ampla de segurança, ao lado de autenticação multifator, biometria comportamental, monitoramento preditivo das transações e análise de risco em tempo real.
Os próprios dados da Infobip exigem uma distinção entre adoção e eficácia. O uso de Number Verification cresceu quase cinco vezes em 2025, enquanto as consultas de SIM Swap avançaram 78%. No setor financeiro, o crescimento desse segundo recurso foi de 73%. “Isso indica que os bancos estão aplicando essas verificações na prática, e não apenas avaliando o conceito”, diz Borges. Ainda assim, esses números mostram expansão de uso, mas não permitem concluir quanto as duas ferramentas reduziram efetivamente as perdas dos bancos com fraudes — segundo o executivo, a companhia ainda busca indicadores comparáveis de antes e depois para SIM Swap e Number Verification.
Dependência de terceiros exige novos controles
A nova arquitetura traz outra questão para a gestão de segurança dos bancos: parte dos sinais usados na autenticação passa a depender da infraestrutura das empresas de telecomunicações. Na avaliação de Assef Jr., essa exposição deve ser tratada como risco de terceiros.
- Prever alternativas para períodos de indisponibilidade;
- Acompanhar qualidade e latência das respostas;
- Estabelecer requisitos contratuais de segurança e proteção de dados;
- Confrontar as informações recebidas com os próprios controles internos.
“A informação obtida junto à rede é um insumo qualificado de decisão, não uma evidência definitiva de identidade”, diz o especialista da Febraban. A proteção dos dados também integra essa equação: segundo Borges, as Network APIs foram desenvolvidas sob o conceito de privacy by design. Em uma consulta de SIM Swap, por exemplo, a operadora pode manter os dados do assinante e responder apenas se houve ou não troca recente do chip, sem transferir informações adicionais ao banco solicitante.
Em resumo, o movimento observado no setor financeiro aponta para um modelo de autenticação cada vez mais combinado, em que nenhum sinal isolado — nem mesmo o SMS — é suficiente para garantir segurança total. A tendência é que bancos e operadoras aprofundem essa integração, ainda que especialistas reconheçam que desafios como fraudes de engenharia social continuem exigindo camadas adicionais de proteção.
Com informações de capitalaberto.com.br.